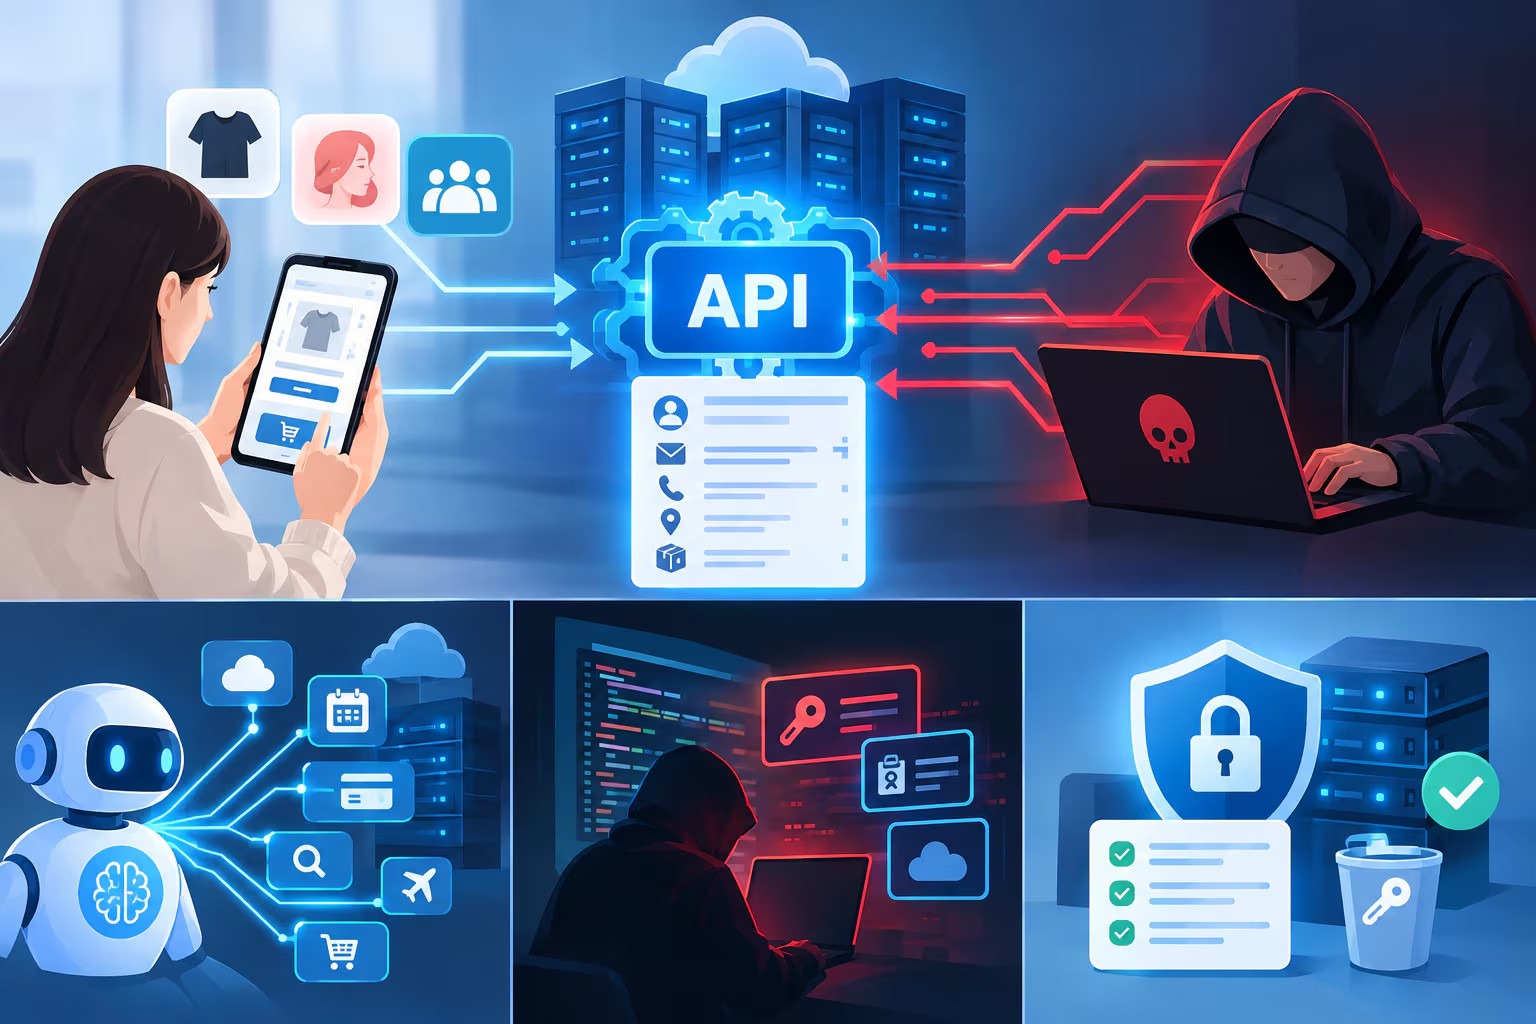
情報漏えいの公表急増――いま増えているのは「攻撃」ではなく「発覚」
攻撃も増えているような気がしますが、おもしろい記事です。以下は抜粋です。
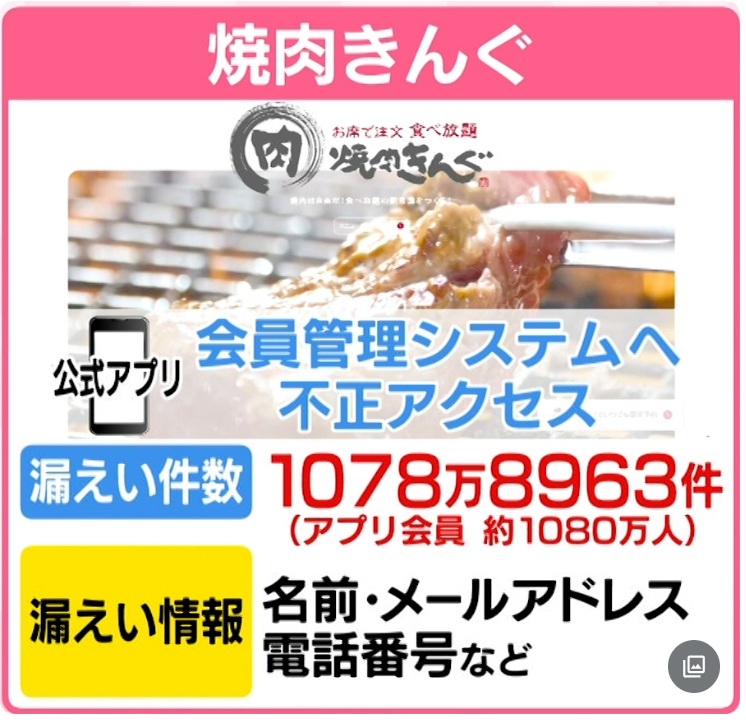
2026年9月、国内で不正アクセスや情報漏えいの公表が相次いだ。タイムズカーの約660万アカウント、セイコーマートのアプリ会員約57万アカウントをはじめ、わずか数日の間に大手・官公庁が次々と被害を明らかにした。なぜいまこの短期間で公表が爆増しているのか。本稿では、その多くが「いま攻撃が始まった」のではなく「いま気づき始めた」結果であるという見立てを示し、経営者がいますぐ確かめるべきことを整理する。(※本稿の情報は2026年10月6日執筆時点のものです。)
企業のサイバー攻撃動向を分析する専門家は、ここまで短期間に事案が相次ぐのは異様で記憶にない、と語っている。被害の規模もさることながら、不自然なのは「タイミングの重なり方」である。まるで何かの合図があったかのように、同じ週に発覚が集中した。ここに、この爆増の正体を読み解く手がかりがある。
「いま起きた」のではなく「いま気づいた」
結論から述べる。今回の爆増は、必ずしも「9月に攻撃が始まった」ことを意味しない。むしろ、以前から静かに進んでいた侵入に、各社が「いま気づき始めた」結果という側面が大きいのではないかと推測している。
公表された事案をよく見ると、発生そのものはもっと前のものが混じっている。ある通販サイトは7月、ある食品会社も7月の発生で、公表が9月に重なっただけだ。そして今回の複数の事案に共通するのは、攻撃者が正規のアプリやAPI(アプリとサーバーが情報をやり取りする“窓口”)の経路を使い、正常な利用者のふりをしてデータを読み出していたと疑われる点である。ログインの失敗を繰り返すような派手な攻撃ではないため、防御の仕組みは警報を鳴らさない。何週間も、ときには何カ月も気づかれないまま、情報が少しずつ運び出されていく。
セイコーマートが異変に気づいたきっかけは、1件の不正な退会処理だったという。タイムズカーも9月上旬の侵入を同月下旬にようやく検知した。つまり「静かに読まれていた」ものが、ふとした副作用やニュースをきっかけに表面化し、各社がログをさかのぼって調べ、連鎖的に見つかった――そう考えると、公表の集中は腑に落ちる。
スマホアプリの解析が入口か
ではなぜ、いまになって「気づく」ほどの侵入が各所で成立していたのか。考えられる原因は一つではなく、冒頭に列挙した情報漏えい被害のすべてが以下の手口によるものかどうかは不明である。以下に記載することは、あくまで多発する情報漏えいの主力の手口として私が推測しているものである。そのうえで、注意すべき入口として、スマホアプリの解析が挙げられる。
いまや、公開されているスマホアプリを攻撃者が解析する作業は、専門家の数週間がかりの手仕事ではなくなった。AIを使えば、アプリを分解してプログラムの中身を読み解き、通信先のAPI、隠されたはずの鍵や管理用の入口を洗い出す工程が、短時間で自動的に進む。あるセキュリティ企業の調査では、アプリがストアに並んでから最初の攻撃を受けるまでの時間は2時間を切るという。「暗号化されているから安全」とされてきたiPhone向けアプリも、いまやAndroid向けとほぼ同じ割合で攻撃の対象になっている。iOSだから大丈夫、という前提はすでに崩れている。
強調しておきたいのは、この状況が9月に突然生まれたものではないという点だ。AIにアプリの解析道具を直接操らせる仕組みは2026年の前半には公開され、誰でも使える状態になっていた。つまり攻撃側での「常態化」は数カ月前に済んでいた。侵入から発覚、公表までに数週間から数カ月を要することを考えれば、春から夏にかけて可能になったことの結果が、秋になって一斉に表に出ている――そう読むほうが、筋が通る。いま爆増しているのは「攻撃」ではなく、「発覚」なのである。
これまで攻撃者にとって手間のかかる偵察だった「アプリの解析」の原価が、ほぼゼロになった。原価がゼロなら、攻撃者はストアに並ぶアプリを片端から、上から順に調べ尽くせる。会員証、ポイント、予約――日本にはこうしたアプリが非常に多く、しかもその裏側が古い顧客データベースに直結している場合が少なくない。狙い先の「在庫」が厚い市場に、自動化された解析が順番に回ってきた。言葉の壁もAIが消した。
盗まれた「素材」は、次の被害を生む
タイムズカーで漏えいした免許証などの本人確認書類の画像は、口座の不正開設、携帯番号の乗っ取り、いわゆる闇バイトの本人確認素材として、そのまま売買可能だろう。盗んですぐ「払わなければ公開する」と脅す手口と組み合わせることもできる。確実な需要(買い手)のある情報だからこそ、供給(売り手)側である攻撃の自動化が日本へも向いたのではないか。盗まれた情報は一度きりの被害で終わらず、次のなりすましの「素材」としても循環利用が可能だ。流出元の情報であるのと同時に、流出情報本人を演じられてしまう素材でもある、という認識が要る。
この記事をみると、個人情報を守ることはほぼ不可能に思えます。今後はできるだけ重要な個人情報は登録しないようにするつもりですが、すでにいくつかは登録してしまっているので、個人情報を守ることよりもそれを利用されないように気を付けるしかないかもしれません。
コメント