サイバー攻撃から診療を守る緊急対策、医療機関への支援強化/政府
以下は、記事の抜粋です。
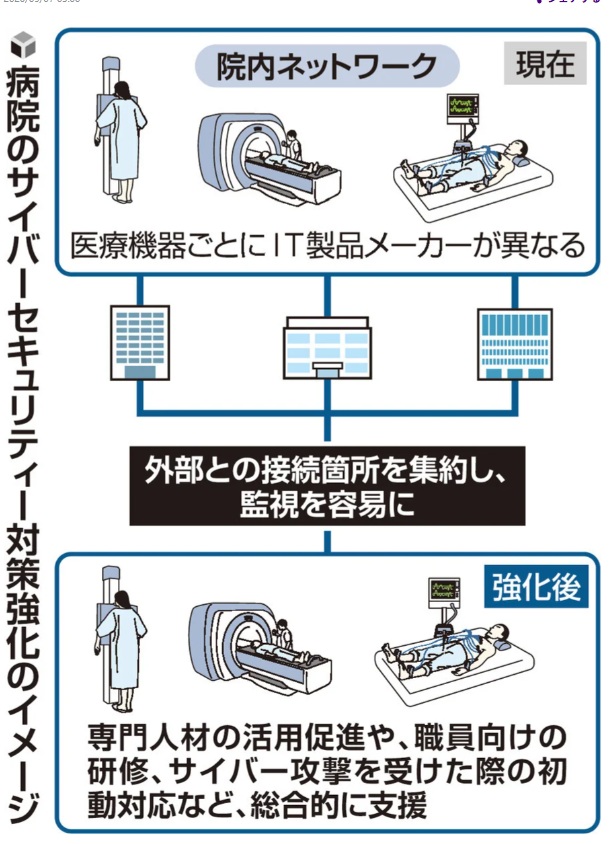
政府は11月6日、サイバーセキュリティ緊急対策パッケージを決定した。既知の脆弱性の放置や設定不備、委託先の管理不足が被害につながっているとして、基本対策の徹底、情報収集・分析、攻撃への対処、被害者支援を一体で進める。医療分野では侵入経路と対策状況を把握し、専門人材の活用や職種・役割に応じた研修で防御力を高める。
こうした対策を診療現場に生かすには、電子カルテ停止を診療上の非常事態として備えることが重要である。各診療科では「カルテが見られないときに、何を使って診療するか」を決めたい。紙の診療録・処方箋・検査依頼票の保管場所、患者確認の方法、内服薬やアレルギー情報の確認手順を、看護師、薬剤師、検査部門と共有する必要がある。
救急受け入れ、緊急手術、透析、集中治療などは、継続可能な範囲と応援・転院を要請する基準を決めておく。夜間・休日に判断できるよう、院内の指揮系統と連絡先を紙でも備え、システム停止を想定した訓練に医師も参加する。復旧後に紙の指示や投薬記録を照合し、重複投与や検査漏れを防ぐ手順も欠かせない。
日常診療や業務では、不審なメールの添付やリンクを開かず、パスワードを共有しない。患者情報を私物端末や未承認のクラウドに移さず、院内規程に従う。身代金要求画面や不審な動作に気付いた場合は、ただちに情報部門へ連絡し、自己判断で再起動や初期化をせず、院内の初動手順に沿って対応する。
病院管理者は、保守用VPNなど外部接続点の把握、更新の責任者、委託先の対策状況を確認する。バックアップの有無だけでなく、復元できるか、復旧に何時間かかるかを点検し、その間の診療体制を検討することが重要となる。
政府は、医療機関向けのオンライン研修や相談窓口の周知、外部専門人材による支援も進める。医師は、情報部門や外部専門家と連携し、診療の優先順位と代替手順の整備を担う。サイバー対策を患者安全と診療継続の課題として、院内全体で共有することが求められる。
参考
1)サイバーセキュリティ緊急対策パッケージ
2)サイバー攻撃で緊急対策を決定 政府
3)サイバー攻撃に強い「基幹インフラ」病院 28年までに30施設、厚労省
4)医療機関のサイバーセキュリティー強化へ ランサムウエア攻撃で診療への長期影響リスク
対策として特に新しいものはありません。医療機関へのサイバー攻撃は既に起きているけど発表されていないだけではないかと思っています。クラウドと繋いで絶対に漏れない情報はあるのでしょうか?
コメント